 Simone
健康码崩了,非必要不亮码不是办法
的有关信息介绍如下:健康码系统崩溃时,仅靠“非必要不亮码”无法根本解决问题,需从技术保障、应急预案和责任落实三方面综合改进。以下是具体分析:
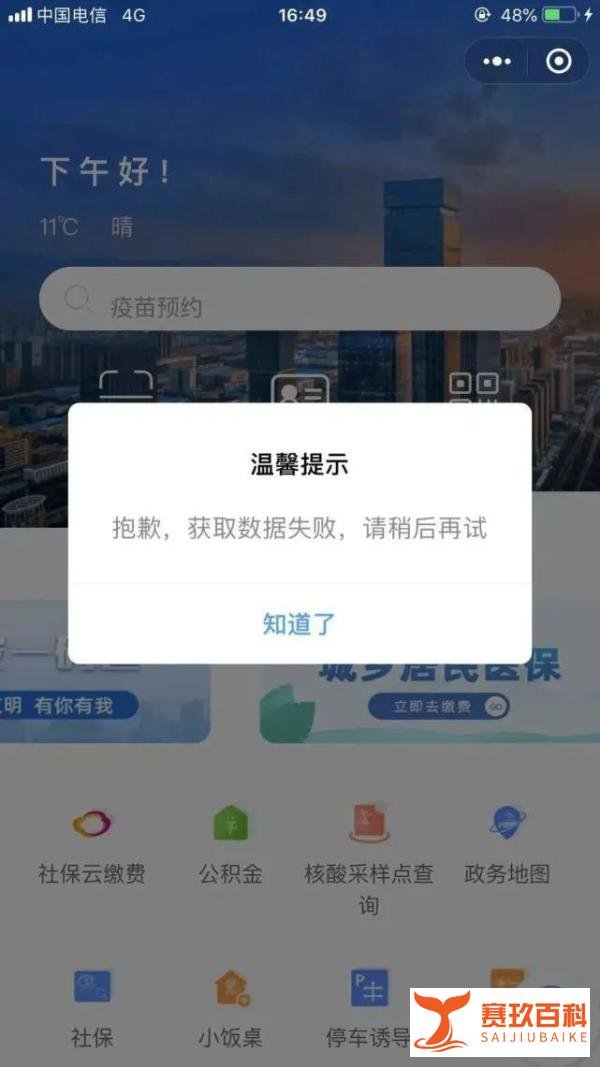
访问量激增导致服务器过载疫情加剧时,公共场所(如商场、车站)的扫码查验力度加大,用户访问量短时间内激增,超出系统服务器承载能力,引发网络拥塞甚至服务中断。例如,西安市大数据资源管理局明确指出,健康码崩溃是由于“用户访问量激增造成网络拥塞”。
技术保障和应急预案不足
服务器配置不足:大型商业网站通常通过多台服务器分布式部署、负载均衡等技术避免宕机,但健康码系统作为政务类应用,可能因资源投入有限或技术架构落后,导致抗风险能力较弱。
缺乏熔断机制:当系统负载过高时,未及时启动限流、降级等措施,导致崩溃范围扩大。
应急预案缺失:系统崩溃后,未提供替代方案(如短信查询、离线码等),导致公众陷入“无码可用”的困境。
主体责任落实不到位健康码作为疫情防控的关键基础设施,其稳定性直接关系到公众生活和社会秩序。系统频繁崩溃反映部分地区在责任划分、资源投入和监管力度上存在不足,未能将健康码的“畅通性”作为优先保障目标。
加强技术保障,提升系统抗风险能力
扩容服务器资源:根据疫情形势动态评估访问量,提前扩容服务器带宽和存储能力,确保高峰期稳定运行。
优化技术架构:采用分布式部署、云原生等技术提升系统弹性,例如通过容器化实现快速扩容,通过微服务架构降低单点故障风险。
引入熔断和限流机制:当系统负载超过阈值时,自动限制非核心功能(如历史记录查询),优先保障亮码、核验等核心功能。
制定应急预案,提供替代验证方式
短信查询服务:系统崩溃时,用户可通过发送指定指令至运营商获取临时健康状态短信,作为亮码替代凭证。
离线码功能:提前生成有效期内的离线码(如24小时),用户可保存至手机相册或打印纸质版,在无网络环境下使用。
身份证关联核验:与公安系统对接,通过刷身份证自动调取健康状态,减少对健康码的依赖(需注意隐私保护)。
明确责任主体,强化监管和问责
划定责任边界:明确健康码系统的建设、运维和监管主体,避免多部门推诿。
建立考核机制:将系统稳定性纳入地方政府疫情防控考核指标,对频繁崩溃的地区进行通报批评。
引入第三方评估:定期委托技术机构对健康码系统进行压力测试和安全审计,及时发现隐患。
健康码系统崩溃是技术、管理和责任多重因素叠加的结果,仅靠“非必要不亮码”的被动建议无法解决问题。需从技术保障、应急预案和责任落实三方面入手,通过扩容服务器、优化架构、提供替代验证方式等措施,确保健康码在疫情期间真正成为“畅通码”,而非“梗阻码”。